





Erkennen Sie, wenn eine Identität kompromittiert ist
AURA überwacht Ihre Microsoft-365-Audit-Logs rund um die Uhr und meldet Ihnen in Echtzeit, wenn ein Unternehmenskonto kompromittiert oder auf ungewöhnliche Weise verwendet wird. Alle Daten bleiben auf unseren Servern in der Schweiz

VORTEILE
Schützen Sie die Identitäten hinter Ihrem Microsoft 365
Echtzeit-Einblick in Ihre Konten, ohne ein eigenes SOC aufzubauen
- Erkennung in Echtzeit.
Die Audit-Logs Ihres Tenants werden laufend gesammelt und beim Eintreffen analysiert, sodass ein kompromittiertes Konto gemeldet wird, während es noch verwendet wird.
- Keine Installation, alles in der Schweiz.
AURA verbindet sich mit den Microsoft-365-APIs, ohne Netzwerksensoren und ohne Agents auf den Endpoints. Ihre Daten werden ausschliesslich auf Servern von EXYS in der Schweiz verarbeitet und gespeichert.
- Alerts, auf die Sie reagieren können.
Jede Regel prüft nur einen einzigen Aspekt und lässt sich in einer Zeile erklären. Ein Analyst versteht den Alert, ohne die Microsoft-Dokumentation zu öffnen.
- Auf Ihre Daten abgestimmt.
Die Regeln werden auf die tatsächliche Aktivität Ihres Tenants abgestimmt, nicht auf generische Schwellenwerte, um Fehlalarme gering zu halten.
- Betreut von EXYS-Analysten.
Alerts werden dedupliziert, angereichert und an unsere Analysten übergeben, die sich für Sie darum kümmern. Bestätigte Fälle werden zu Tickets mit einer verantwortlichen Person und einem dokumentierten Ergebnis, und wir benachrichtigen Sie per E-Mail, Slack oder Webhook.
- Überwachung der Datenerfassung.
Wenn keine Audit-Logs mehr eintreffen, meldet AURA dies. Stille wird nie mit Sicherheit verwechselt.
FUNKTIONEN
Drei Szenarien, vollständig abgedeckt
Jemand dringt ein, jemand entwendet Daten, jemand bereitet seine Rückkehr vor

- Verdächtige Anmeldungen.
- Impossible Travel, Anmeldungen aus ungewöhnlichen Ländern, Password-Spraying-Angriffe, Legacy-Authentifizierung, die MFA umgeht, und Token-Diebstahl durch Adversary-in-the-Middle-Angriffe (AiTM).
- Exfiltration von E-Mails und Daten.
- Verdächtige Weiterleitungen und Posteingangsregeln, massenhaftes Löschen oder Versenden von E-Mails, ungewöhnliche Downloads und Freigaben in SharePoint und OneDrive.
- Persistenz.
- FullAccess-Berechtigungen für andere Postfächer, deaktivierte Postfachüberwachung, neue Apps oder geänderte Anmeldedaten bei genehmigten Apps, OAuth-Berechtigungen und geänderte MFA-Methoden.
- Vollständige Abdeckung von Microsoft 365.
- Audit-Logs von Entra ID, Exchange Online, SharePoint, OneDrive und Teams, der Message Trace der E-Mails und Daten aus Microsoft Graph. Anmeldeprotokolle erfordern Entra ID P1 oder höher; vollständige Risikoerkennungen und riskante Benutzer erfordern Entra ID P2.
- Anreicherung mit Threat Intelligence.
- Jedes Ereignis wird geolokalisiert und vor der Analyse mit der Reputation von IP-Adressen und Domains angereichert.
- Dashboards und Berichte.
- Sofort einsatzbereite, anpassbare Dashboards, freie Suchen in den Logs mit einer eigenen Abfragesprache und automatisch erstellte, geplante PDF-Berichte.
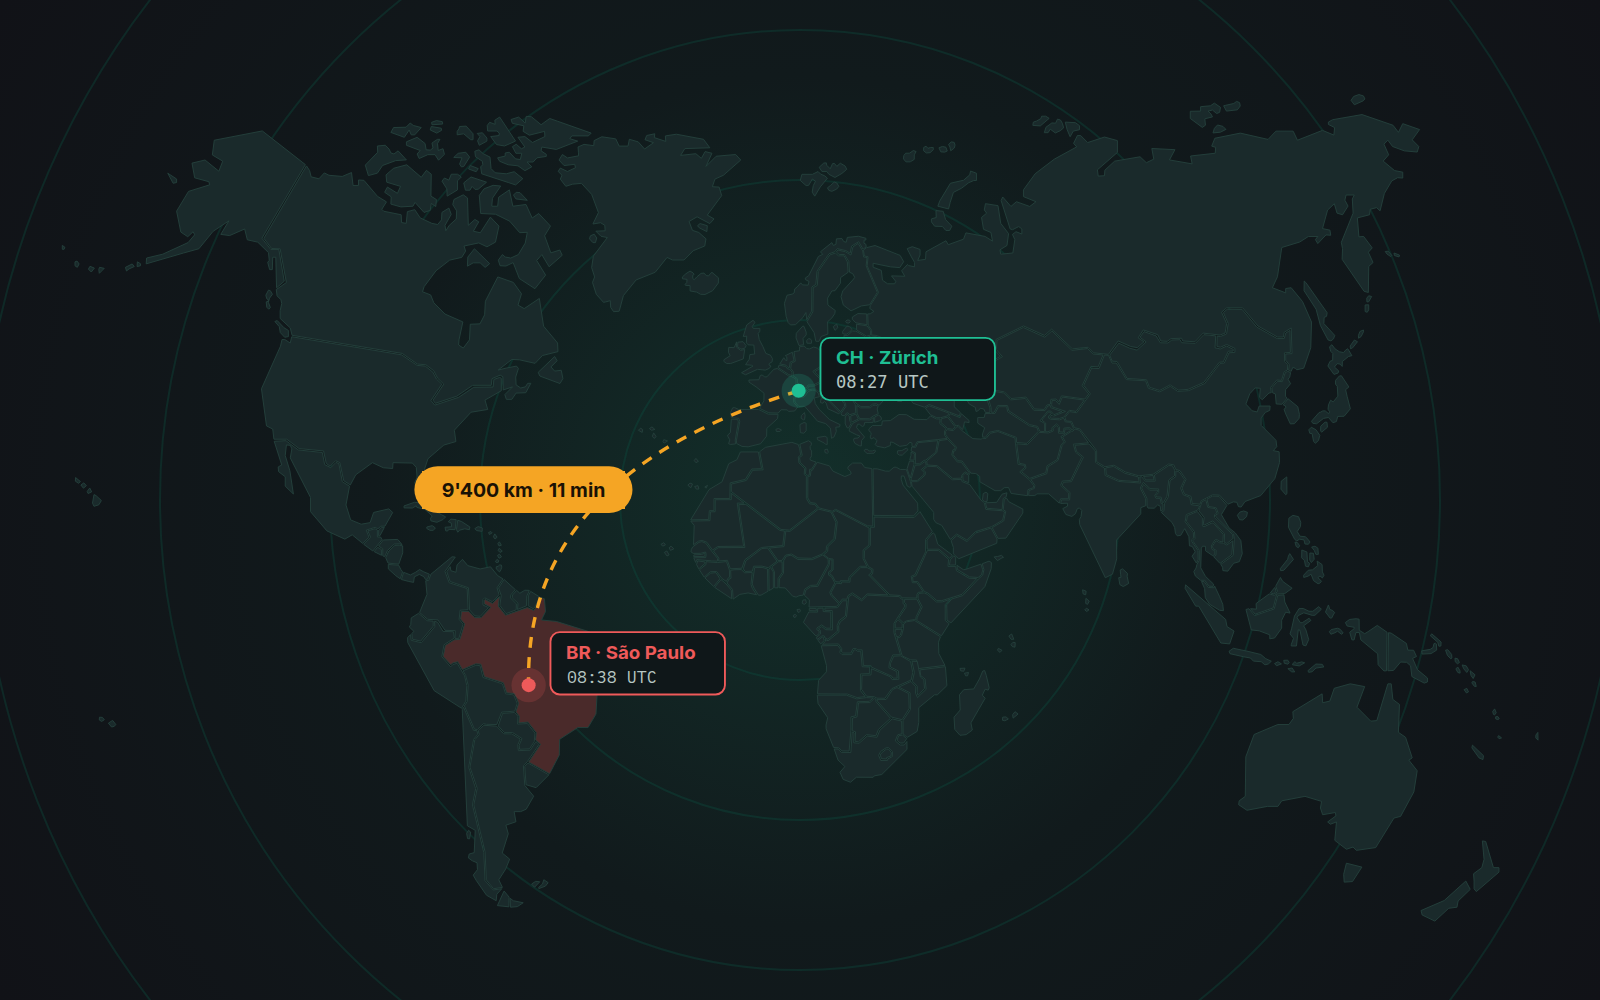
Eine Anmeldung, die nicht echt sein kann
Dasselbe Konto meldet sich in Zürich an und 11 Minuten später, in derselben Sitzung, in São Paulo: Niemand legt 9'400 km so schnell zurück. AURA geolokalisiert jede Anmeldung und meldet Impossible Travel, Anmeldungen aus ungewöhnlichen Ländern und Password-Spraying-Angriffe, solange die Sitzung noch offen ist.
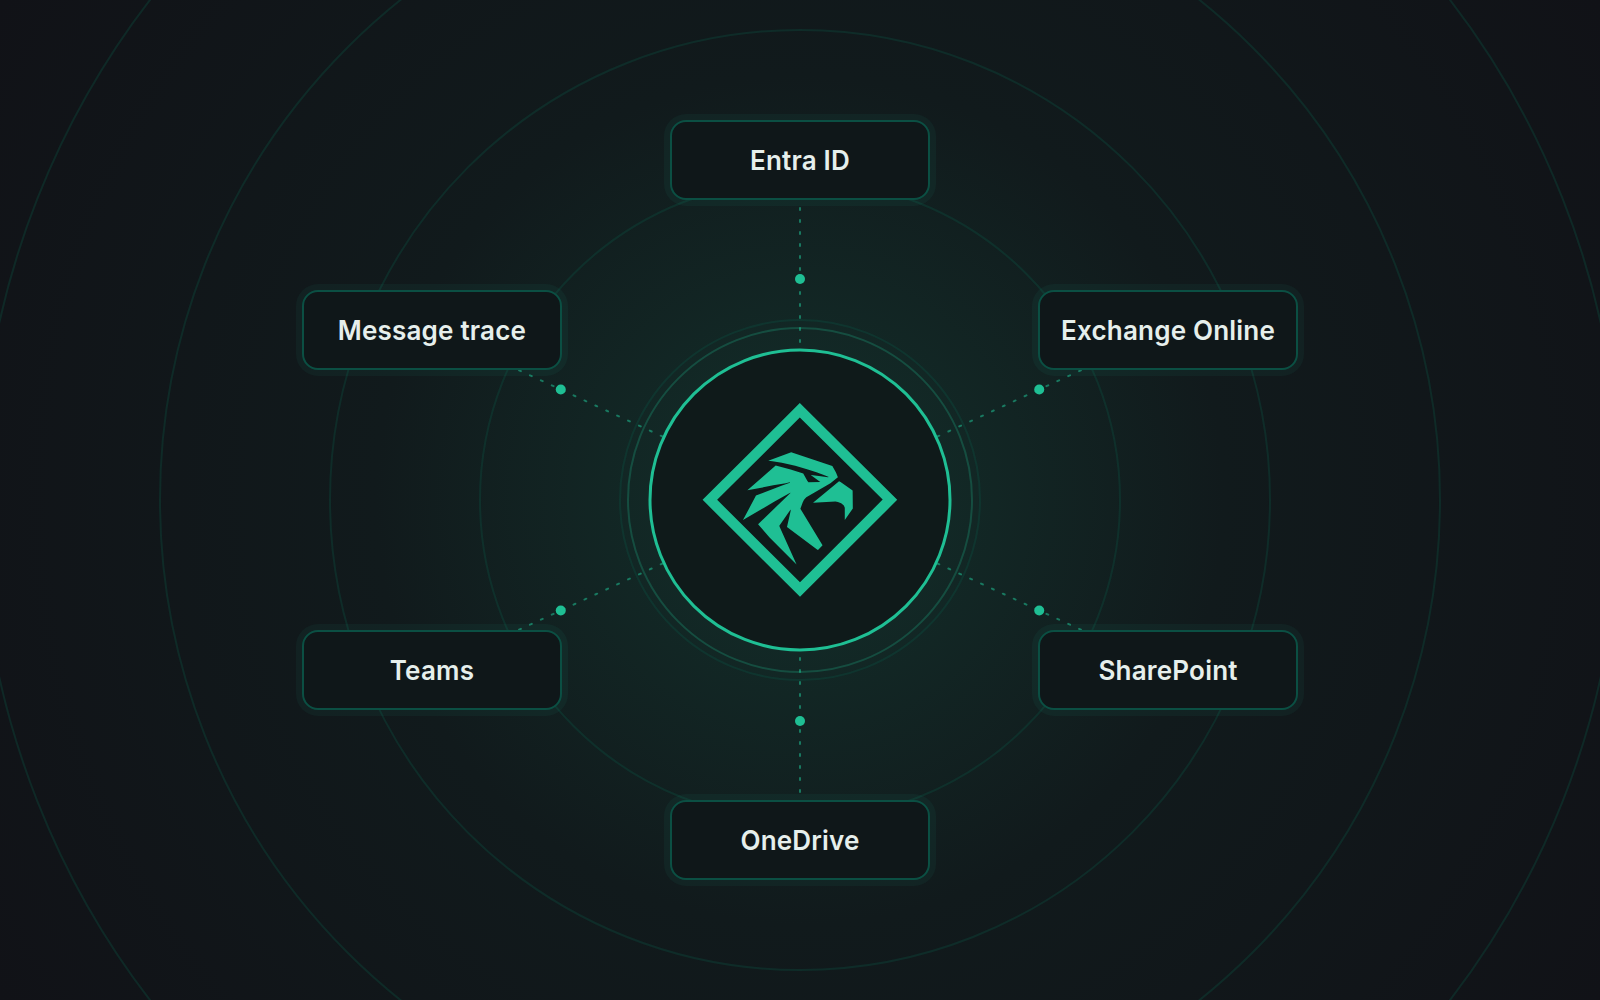
Ihr ganzes Microsoft 365 an einem Ort
Die Audit-Logs von Entra ID, Exchange Online, SharePoint, OneDrive und Teams sowie der Message Trace der E-Mails gelangen über die Microsoft-365-APIs zu AURA und bleiben auf unseren Servern in der Schweiz. Keine Sensoren, keine Agents: Sie verbinden den Tenant, und die Überwachung beginnt.
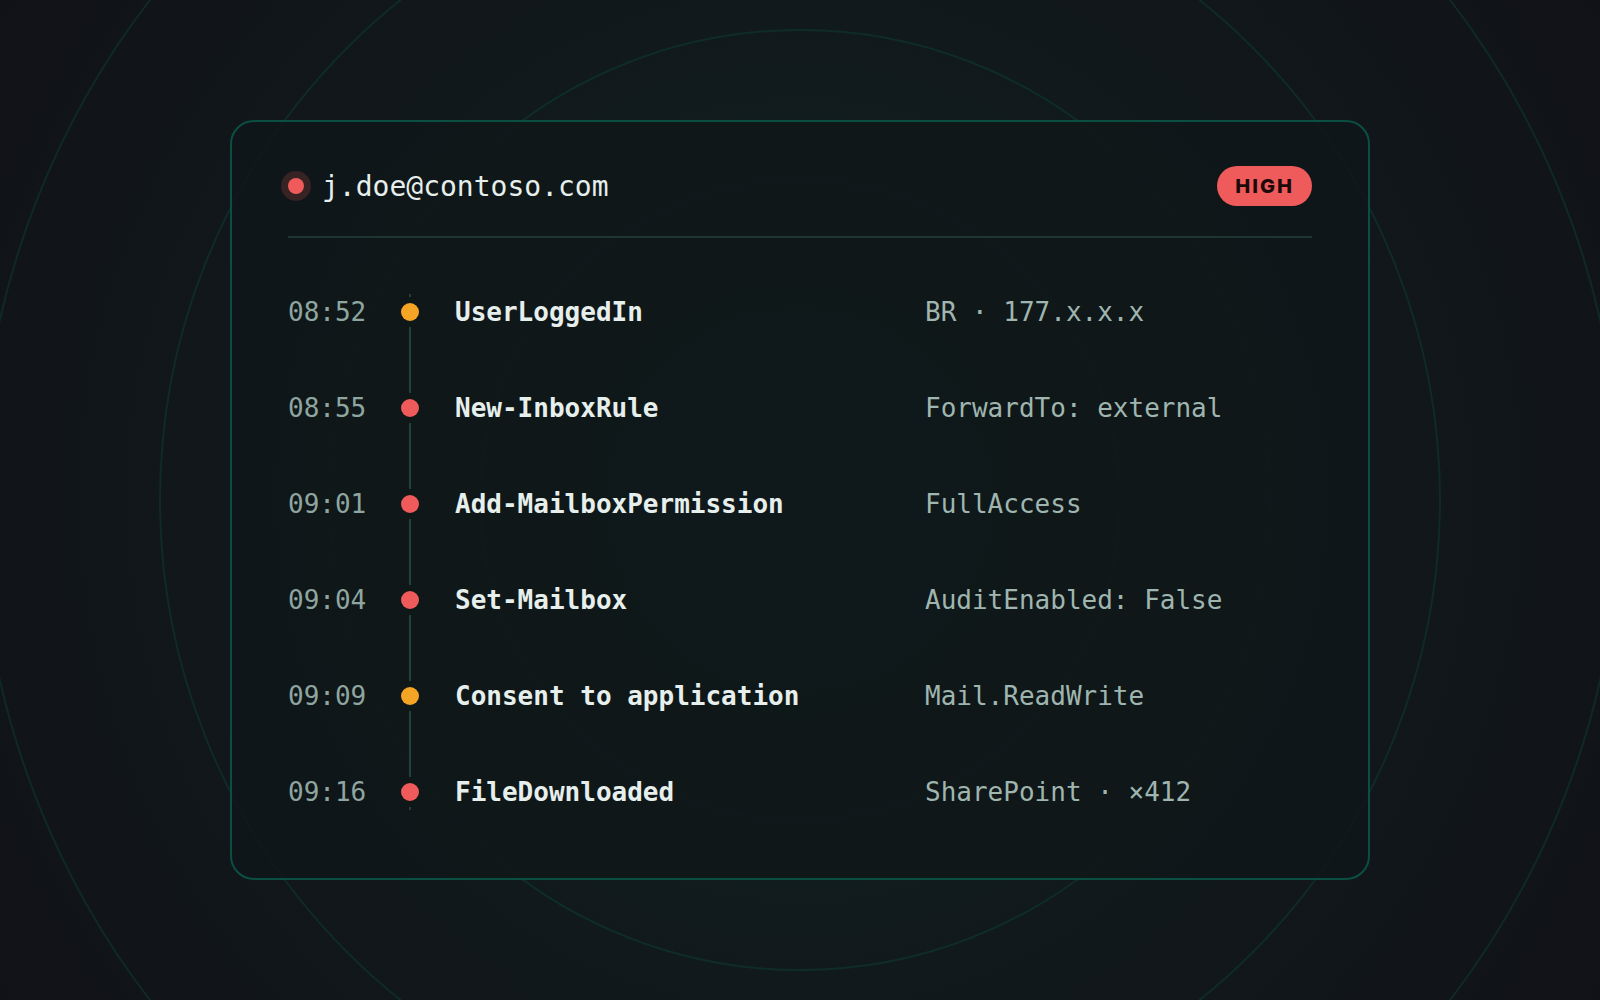
Von der ersten Anmeldung bis zu den gestohlenen Daten
Nach der Übernahme eines Kontos richten sich Angreifer ein: Sie leiten E-Mails nach aussen weiter, verschaffen sich Zugriff auf andere Postfächer, schalten die Überwachung ab und laden massenhaft Dateien herunter. AURA erkennt jeden dieser Schritte und reiht sie auf einer einzigen Zeitleiste auf, damit unsere Analysten den ganzen Angriff sehen und nicht nur einen einzelnen Alert.
Möchten Sie mehr erfahren?
Kontaktieren Sie uns, um eine Demo zu buchen oder weitere Fragen zum Schutz Ihrer Microsoft-365-Identitäten zu stellen. Weitere Informationen finden Sie auch in unserem kostenlosen Produktflyer.