





Sachez quand une identité est compromise
AURA surveille en permanence les journaux d'audit de votre Microsoft 365 et vous signale en temps réel lorsqu'un compte de l'entreprise est compromis ou utilisé de manière anormale. Toutes les données restent sur nos serveurs en Suisse

AVANTAGES
Protégez les identités derrière votre Microsoft 365
Une visibilité en temps réel sur vos comptes, sans avoir à créer un SOC interne
- Détection en temps réel.
Les journaux d'audit de votre tenant sont collectés en continu et analysés dès leur arrivée : un compte compromis est signalé pendant qu'il est encore utilisé.
- Rien à installer, tout en Suisse.
AURA se connecte aux API de Microsoft 365, sans capteur réseau ni agent sur les terminaux. Vos données sont traitées et conservées exclusivement sur les serveurs d'EXYS en Suisse.
- Des alertes exploitables.
Chaque règle n'examine qu'un seul élément et s'explique en une ligne. Un analyste comprend l'alerte sans ouvrir la documentation de Microsoft.
- Calibré sur vos données.
Les règles sont calibrées sur l'activité réelle de votre tenant, et non sur des seuils génériques, afin de limiter les faux positifs.
- Géré par les analystes d'EXYS.
Les alertes sont dédoublonnées, enrichies et transmises à nos analystes, qui en assurent le suivi pour vous. Les cas confirmés deviennent des tickets avec un responsable et un résultat documenté, et nous vous prévenons par e-mail, Slack ou webhook.
- Contrôle de la collecte.
Si les journaux d'audit n'arrivent plus, AURA vous le signale. Le silence n'est jamais confondu avec la sécurité.
FONCTIONNALITÉS
Trois scénarios, entièrement couverts
Quelqu'un qui s'introduit, quelqu'un qui emporte des données, quelqu'un qui prépare son retour

- Connexions suspectes.
- Voyages impossibles (impossible travel), connexions depuis des pays inhabituels, pulvérisation de mots de passe (password spraying), authentification héritée qui contourne la MFA et vol de jetons par des attaques adversary-in-the-middle (AiTM).
- Exfiltration d'e-mails et de données.
- Transferts et règles de boîte de réception suspects, suppression ou envoi massif d'e-mails, téléchargements et partages anormaux sur SharePoint et OneDrive.
- Persistance.
- Autorisations FullAccess sur d'autres boîtes aux lettres, audit des boîtes aux lettres désactivé, nouvelles applications ou identifiants modifiés sur des applications approuvées, consentements OAuth et méthodes MFA modifiées.
- Couverture complète de Microsoft 365.
- Journaux d'audit d'Entra ID, Exchange Online, SharePoint, OneDrive et Teams, le suivi des messages (message trace) et les données de Microsoft Graph. Les journaux de connexion exigent Entra ID P1 ou supérieur ; les détections de risques et les utilisateurs à risque complets exigent Entra ID P2.
- Enrichissement par le renseignement sur les menaces.
- Chaque événement est géolocalisé et enrichi avec la réputation des IP et des domaines avant d'être analysé.
- Tableaux de bord et rapports.
- Tableaux de bord prêts à l'emploi et personnalisables, recherches libres dans les journaux avec un langage de requête dédié et rapports PDF planifiés générés automatiquement.
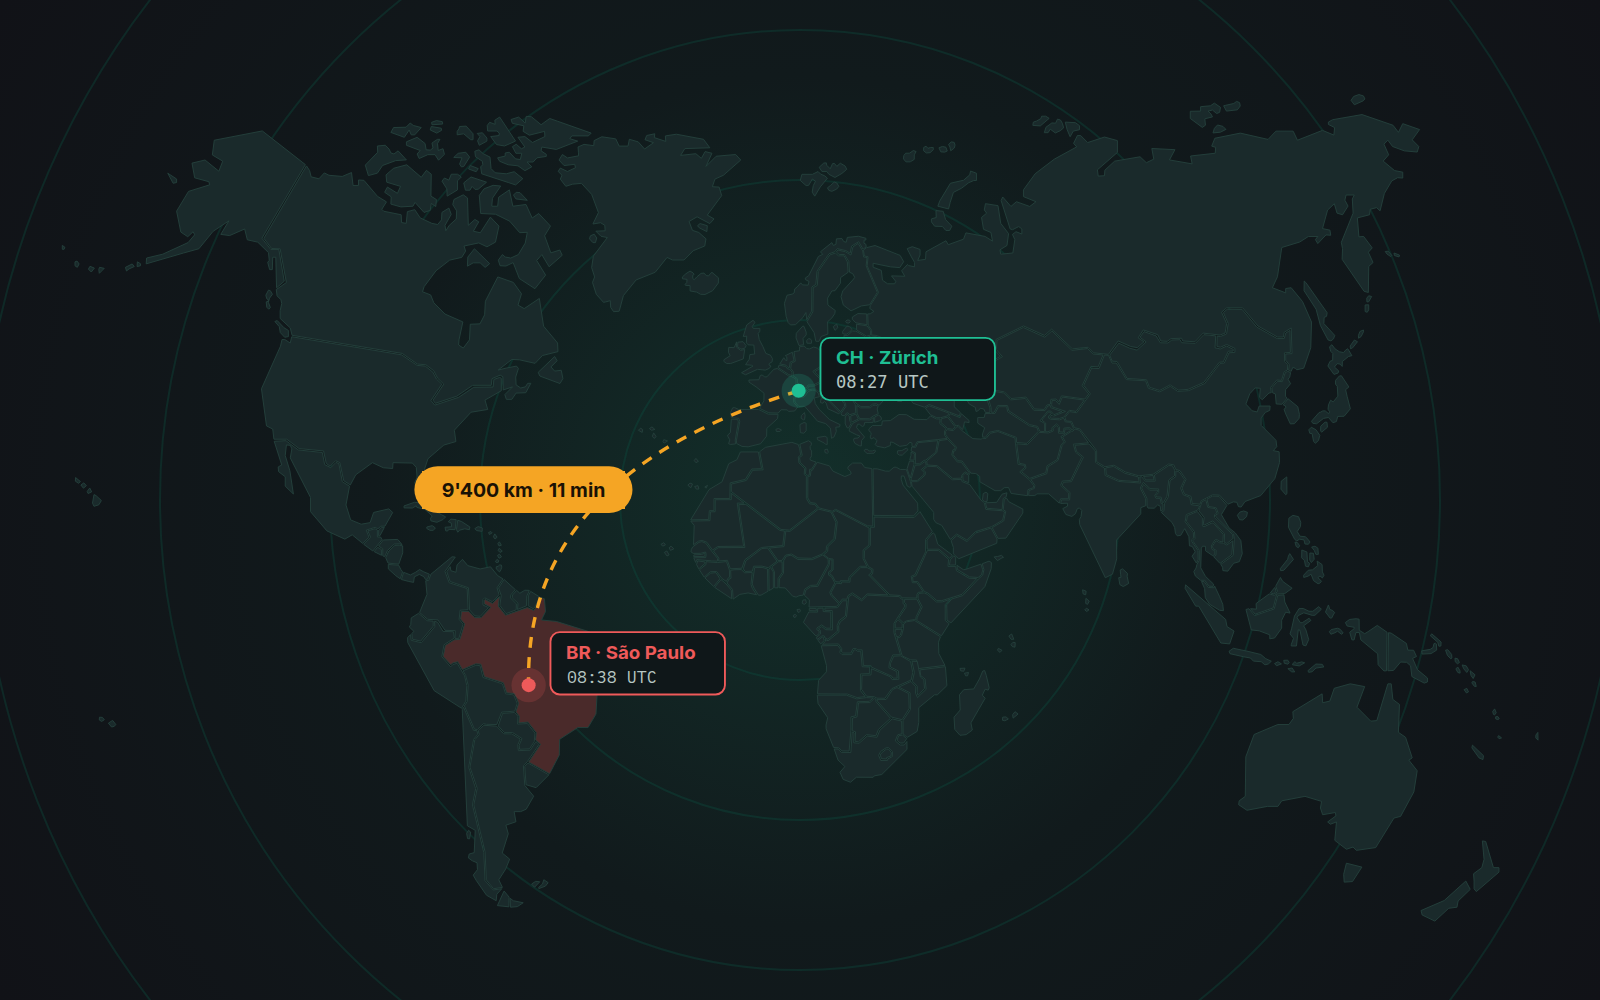
Une connexion qui ne peut pas être vraie
Le même compte se connecte depuis Zurich puis, 11 minutes plus tard et dans la même session, depuis São Paulo : personne ne parcourt 9 400 km aussi vite. AURA géolocalise chaque connexion et signale les voyages impossibles, les connexions depuis des pays inhabituels et la pulvérisation de mots de passe tant que la session est encore ouverte.
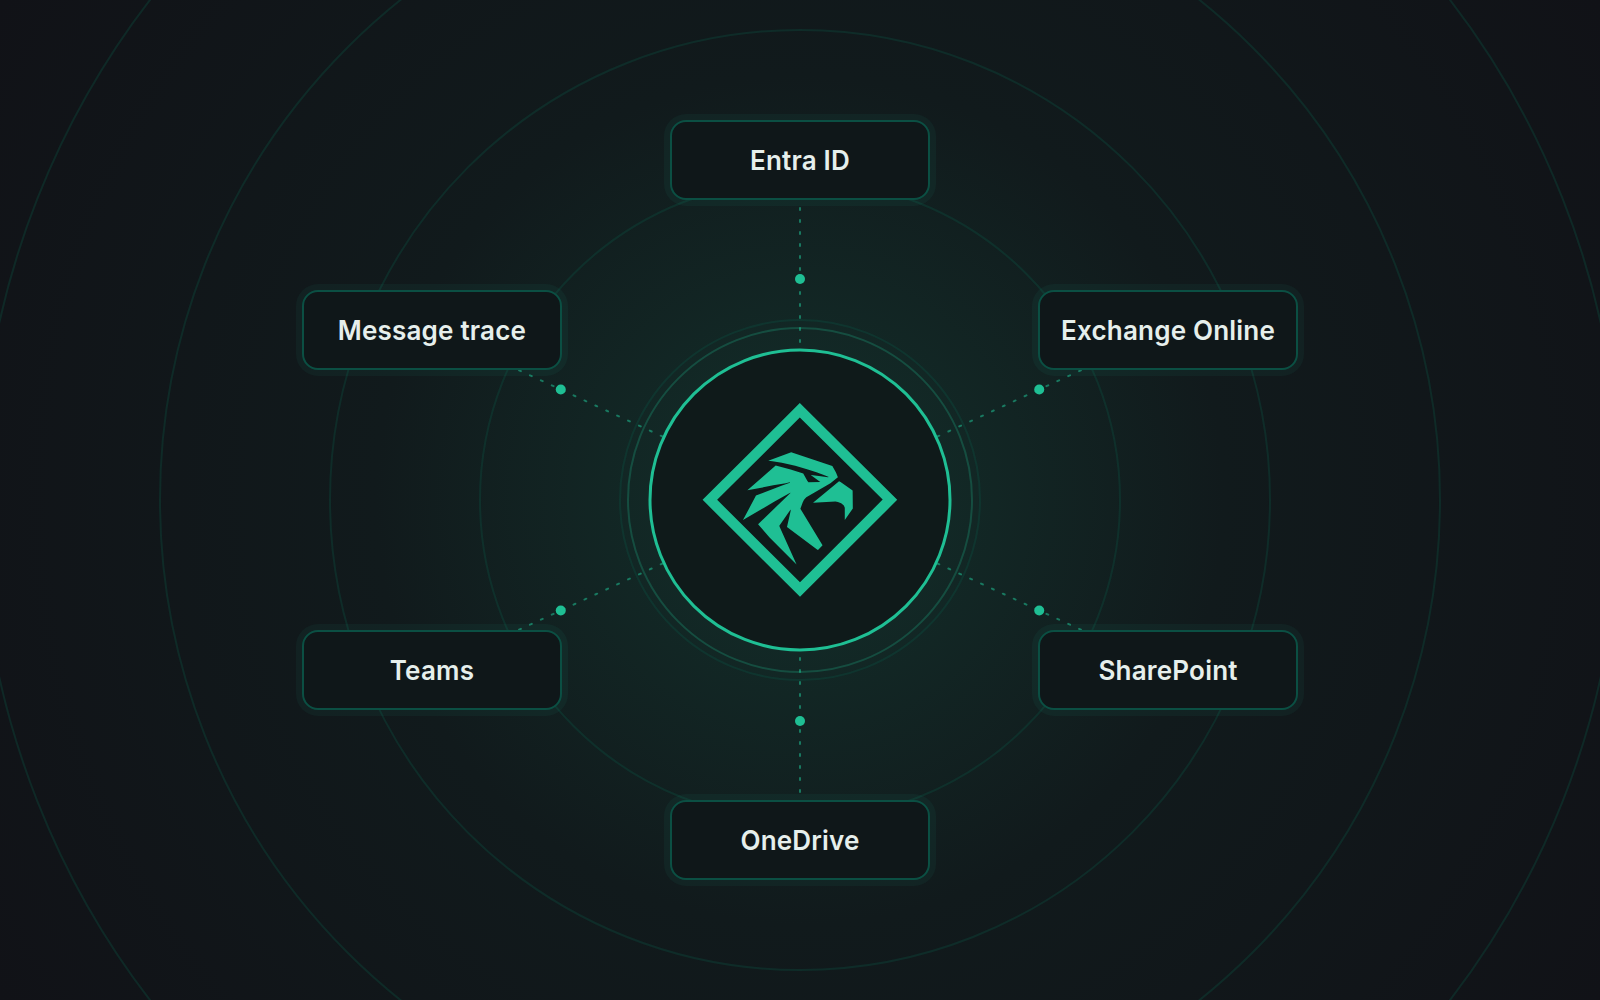
Tout votre Microsoft 365, au même endroit
Les journaux d'audit d'Entra ID, Exchange Online, SharePoint, OneDrive et Teams, ainsi que le suivi des messages (message trace), arrivent dans AURA via les API de Microsoft 365 et restent sur nos serveurs en Suisse. Aucun capteur, aucun agent : vous connectez le tenant et la surveillance commence.
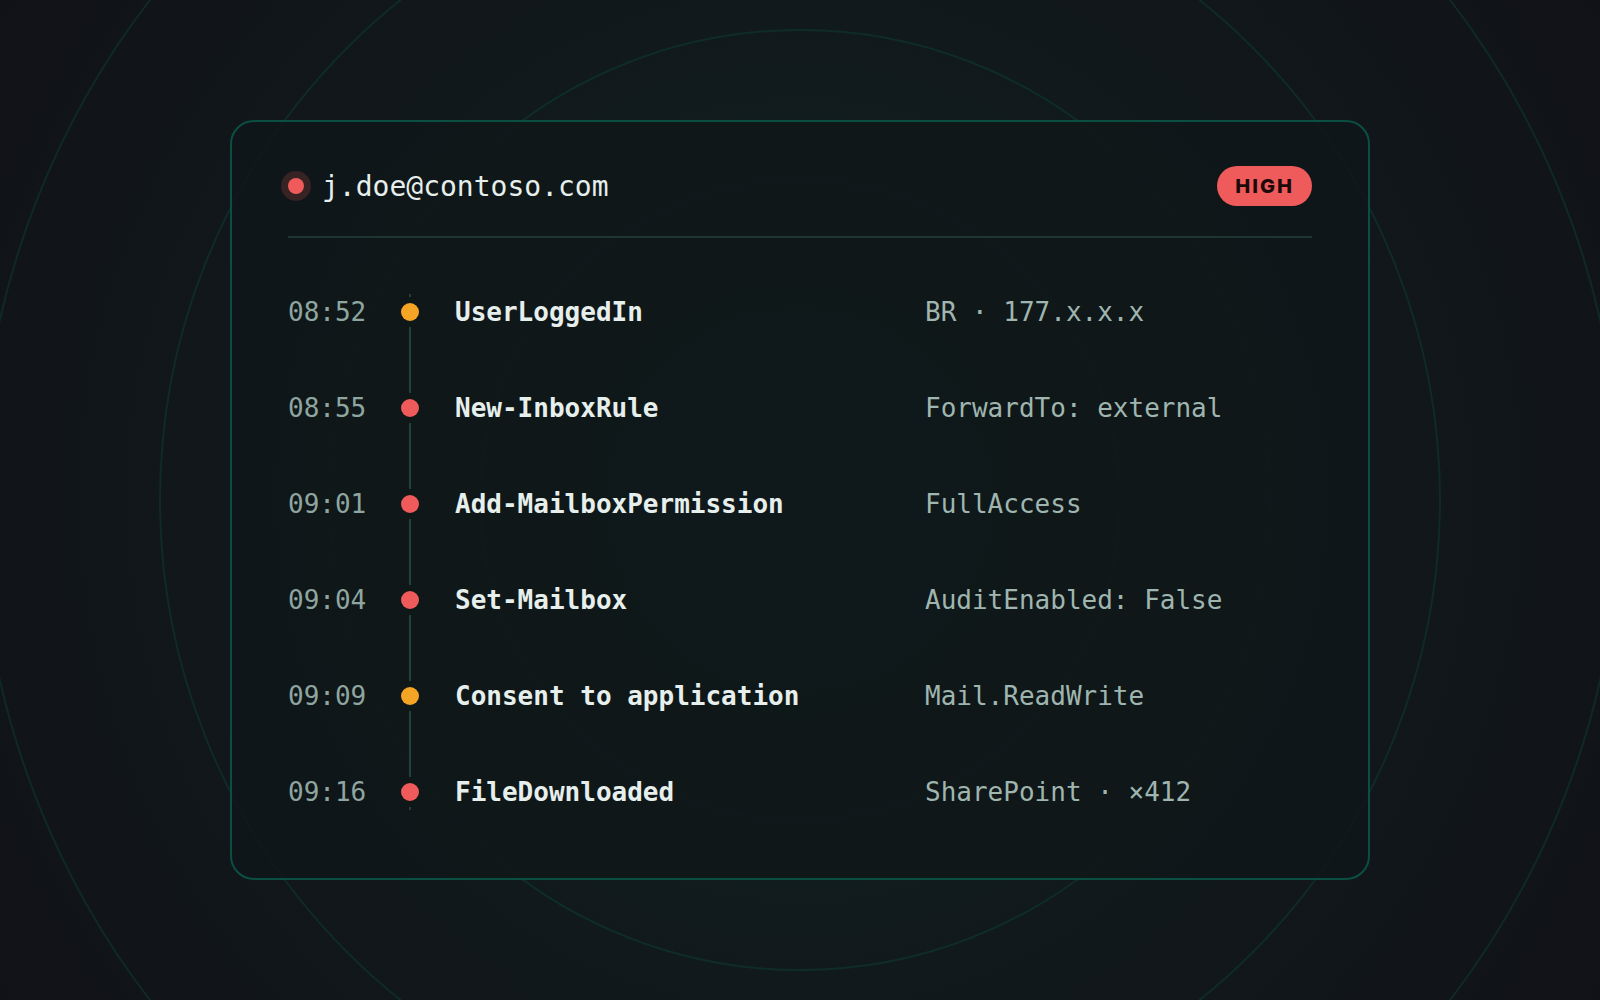
De la première connexion aux données volées
Après la prise de contrôle d'un compte, l'attaquant s'installe : il transfère le courrier vers l'extérieur, s'attribue l'accès à d'autres boîtes aux lettres, désactive l'audit et télécharge des fichiers en masse. AURA reconnaît chacune de ces étapes et les aligne sur une seule chronologie, pour que nos analystes voient toute l'attaque, et pas une alerte isolée.
Vous souhaitez en savoir plus ?
Contactez-nous pour réserver une démonstration ou poser vos questions sur la protection des identités de votre Microsoft 365. Vous trouverez aussi plus d'informations dans notre brochure produit gratuite.