





Scoprite subito quando un'identità è compromessa
AURA sorveglia 24 ore su 24 gli audit log del vostro Microsoft 365 e vi avvisa in tempo reale quando un account aziendale viene compromesso o usato in modo anomalo. Tutti i dati restano sui nostri server in Svizzera

VANTAGGI
Proteggete le identità dietro il vostro Microsoft 365
Visibilità in tempo reale sui vostri account, senza dover costruire un SOC interno
- Rilevamento in tempo reale.
Gli audit log del vostro tenant vengono raccolti di continuo e analizzati man mano che arrivano: un account compromesso viene segnalato mentre è ancora in uso.
- Niente da installare, tutto in Svizzera.
AURA si collega alle API di Microsoft 365, senza sensori di rete né agenti sugli endpoint. I vostri dati vengono elaborati e conservati esclusivamente sui server di EXYS in Svizzera.
- Alert concreti, su cui agire.
Ogni regola osserva una sola cosa e si spiega in una riga. Un analista capisce l'alert senza aprire la documentazione di Microsoft.
- Calibrato sui vostri dati.
Le regole sono calibrate sull'attività reale del vostro tenant, non su soglie generiche, per contenere i falsi positivi.
- Gestito dagli analisti EXYS.
Gli alert vengono deduplicati, arricchiti e passati ai nostri analisti, che li seguono per voi. I casi confermati diventano ticket con un responsabile e un esito documentato, e vi avvisiamo via email, Slack o webhook.
- Controllo della raccolta.
Se gli audit log smettono di arrivare, AURA ve lo segnala. Il silenzio non viene mai scambiato per sicurezza.
FUNZIONALITÀ
Tre scenari, copertura completa
Chi entra senza permesso, chi porta via i dati, chi si prepara a tornare

- Accessi sospetti.
- Impossible travel, accessi da paesi insoliti, attacchi di password spraying, autenticazione legacy che aggira l'MFA e furto di token tramite attacchi adversary-in-the-middle (AiTM).
- Esfiltrazione di email e dati.
- Inoltri e regole della casella di posta sospetti, cancellazione o invio massivo di email, download e condivisioni anomali su SharePoint e OneDrive.
- Persistenza.
- Permessi FullAccess su altre caselle di posta, audit delle caselle disattivato, nuove app o credenziali modificate su app approvate, consensi OAuth e metodi MFA modificati.
- Copertura completa di Microsoft 365.
- Audit log di Entra ID, Exchange Online, SharePoint, OneDrive e Teams, message trace delle email e dati di Microsoft Graph. I log di accesso richiedono Entra ID P1 o superiore; rilevamenti di rischio e utenti a rischio completi richiedono Entra ID P2.
- Arricchimento con threat intelligence.
- Ogni evento viene geolocalizzato e arricchito con la reputazione di IP e domini prima di essere analizzato.
- Dashboard e report.
- Dashboard pronte all'uso e personalizzabili, ricerche libere sui log con un linguaggio di interrogazione dedicato e report PDF periodici generati automaticamente.
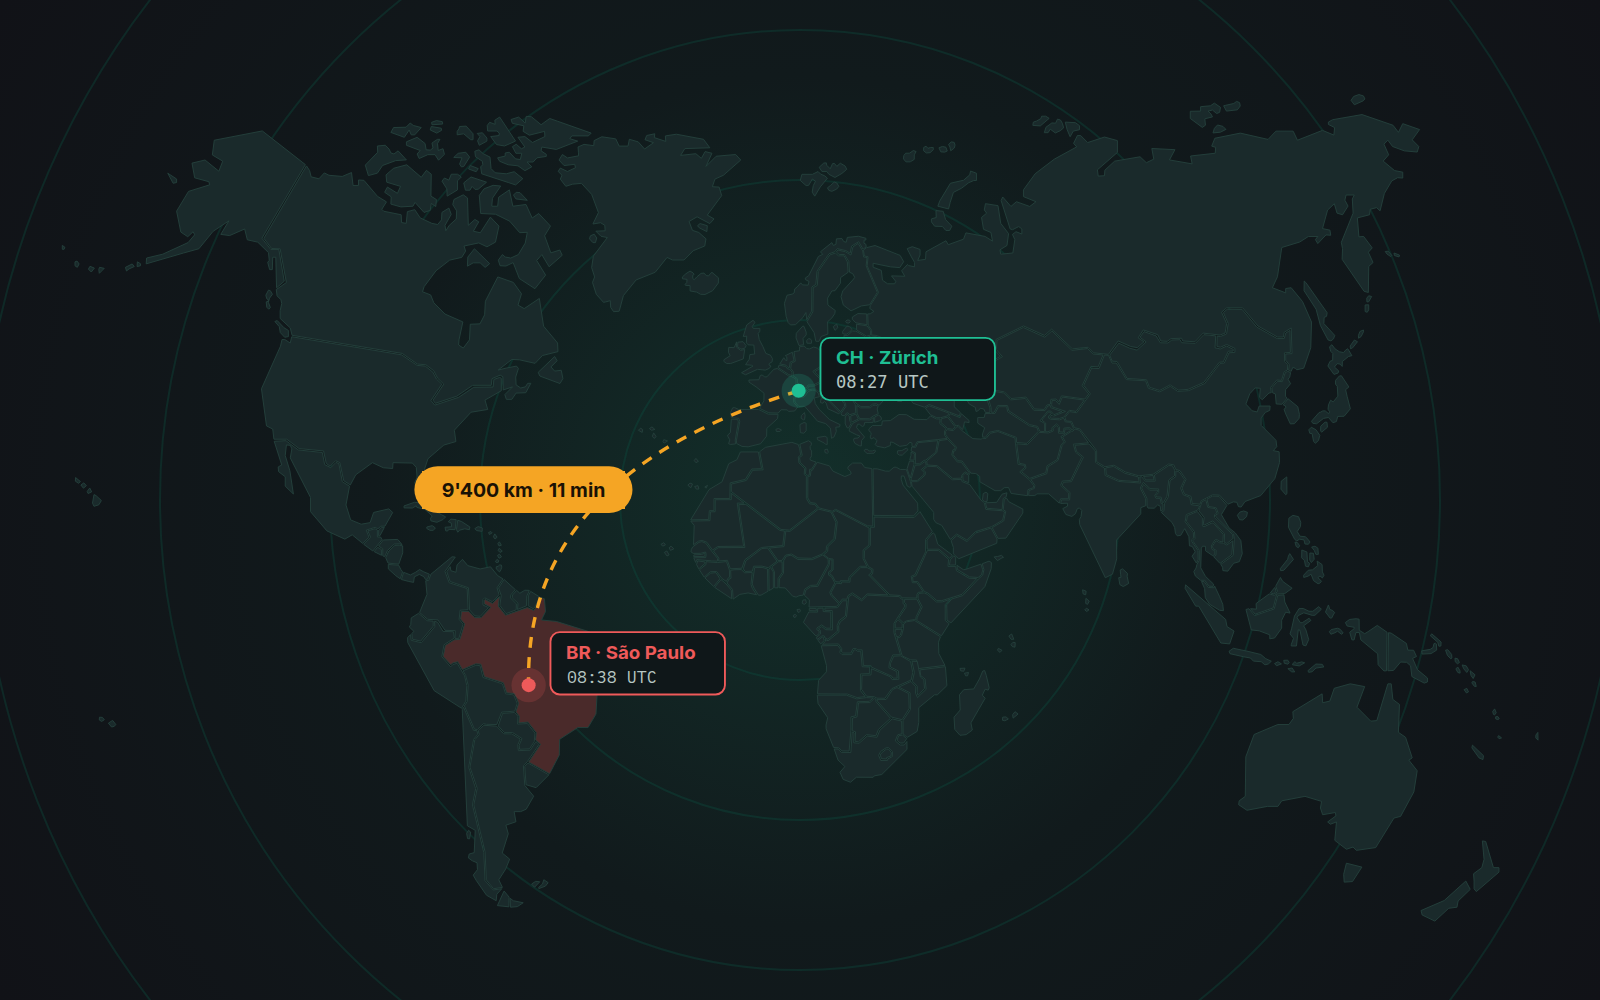
Un accesso che non può essere vero
Lo stesso account accede da Zurigo e, 11 minuti dopo, da San Paolo, nella stessa sessione: nessuno può percorrere 9'400 km così in fretta. AURA geolocalizza ogni accesso e segnala i casi di impossible travel, gli accessi da paesi insoliti e gli attacchi di password spraying mentre la sessione è ancora aperta.
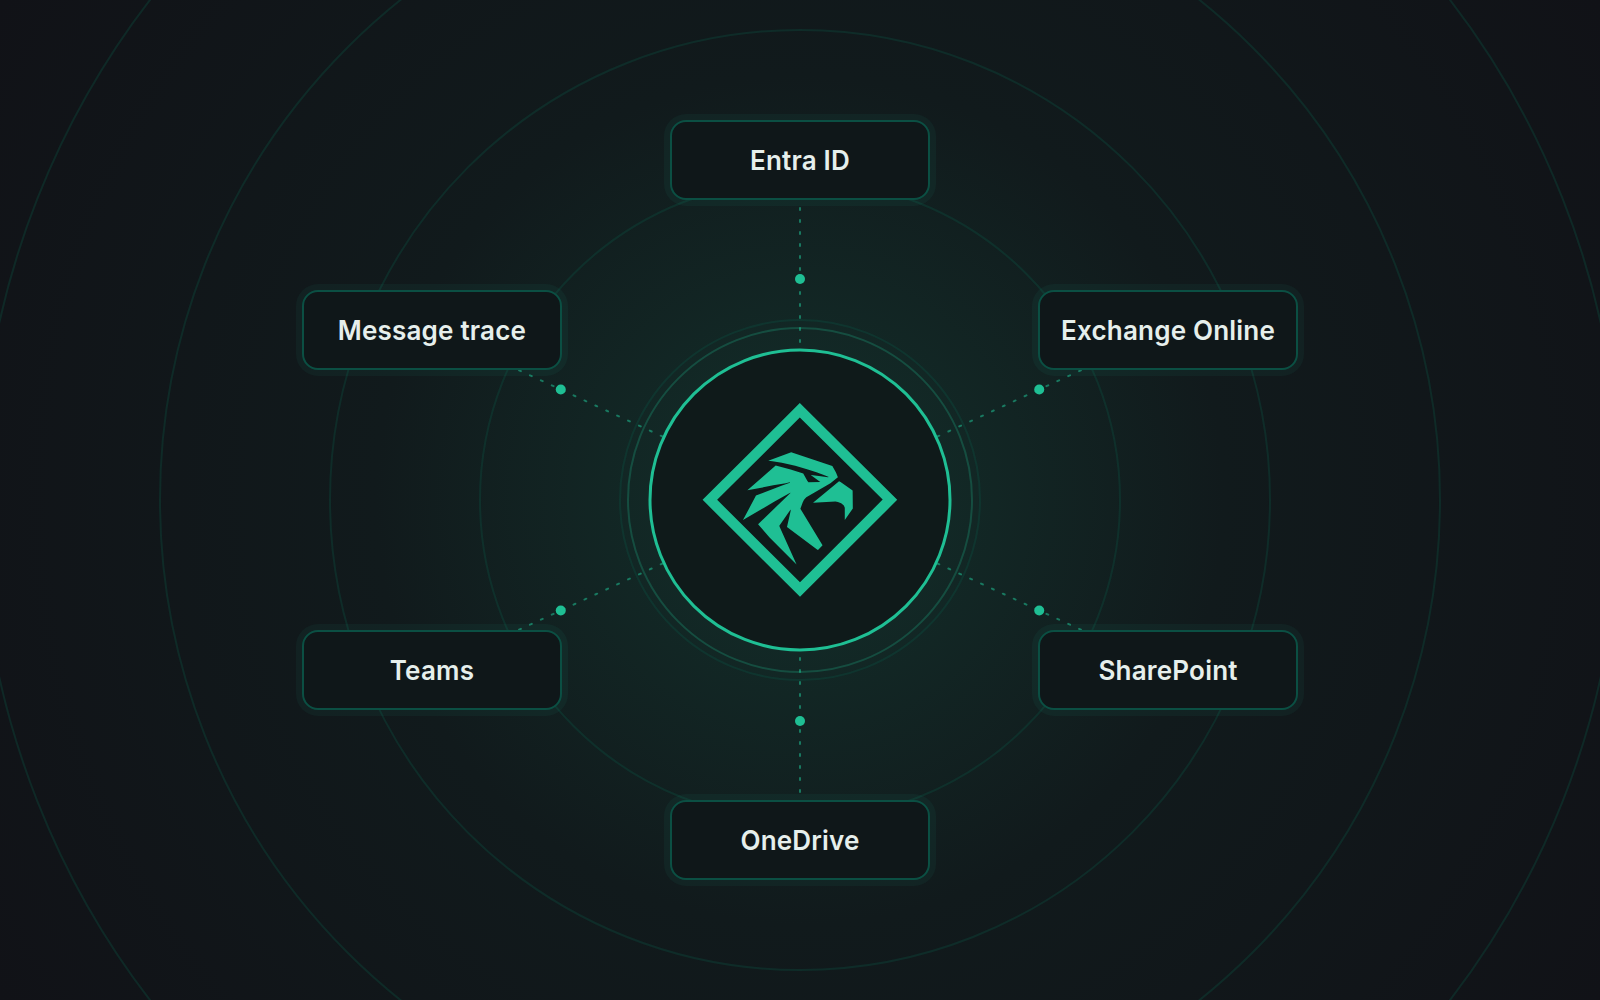
Tutto il vostro Microsoft 365, in un solo posto
Gli audit log di Entra ID, Exchange Online, SharePoint, OneDrive e Teams, insieme al message trace delle email, arrivano in AURA attraverso le API di Microsoft 365 e restano sui nostri server in Svizzera. Nessun sensore e nessun agente: collegate il tenant e il monitoraggio parte.
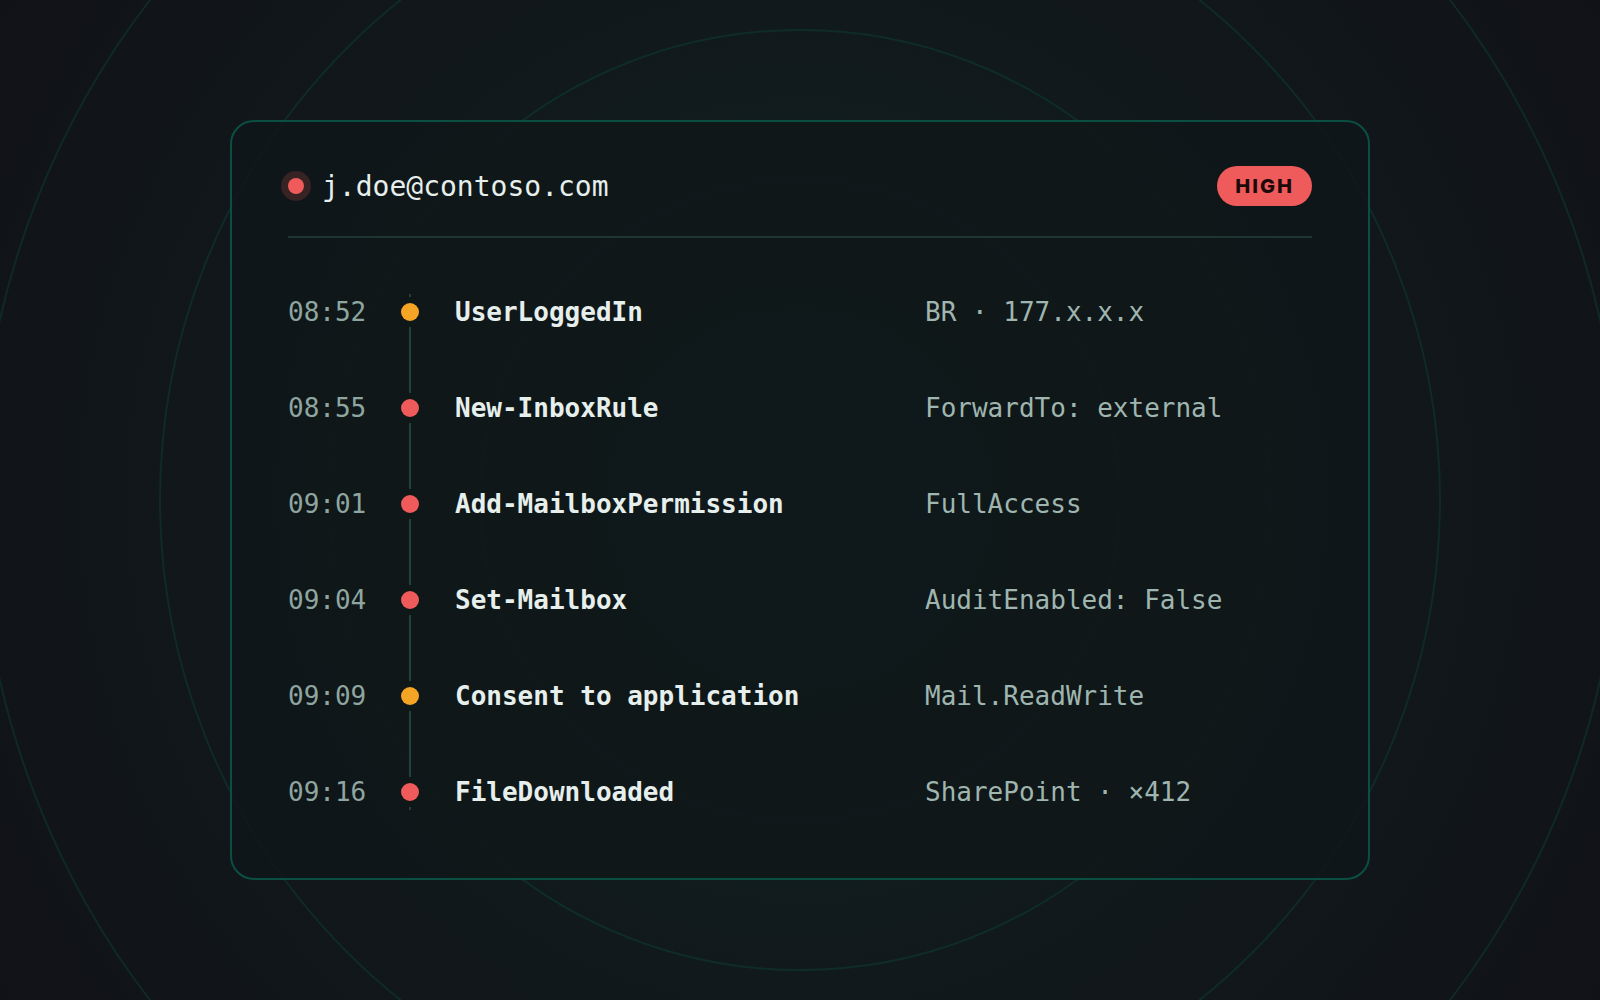
Dal primo accesso ai dati rubati
Dopo aver preso il controllo di un account, gli attaccanti si mettono comodi: inoltrano la posta all'esterno, si assegnano l'accesso ad altre caselle, disattivano l'audit e scaricano file in massa. AURA riconosce ciascuno di questi passi e li mette in fila su un'unica timeline, così i nostri analisti vedono l'intero attacco e non un singolo alert.
Volete saperne di più?
Contattateci per prenotare una demo o per altre domande sulla protezione delle identità del vostro Microsoft 365. Trovate maggiori informazioni anche nel flyer gratuito del prodotto.